
https://kinneko.booth.pm/items/1963720
----------------------------------------------------------------------------------------
さくらのレンタルサーバーで、jagoviso.comを運営している。メールだけの一番安いプランだ。Webサイトはもう使っていないので、自分でコントロールできるメールアドレスをテスト用にいくつも用意する必要がある時に使っている。
届いたメールはGmailに転送するように設定してあるので、返信もGmailから出せるように設定してあった。
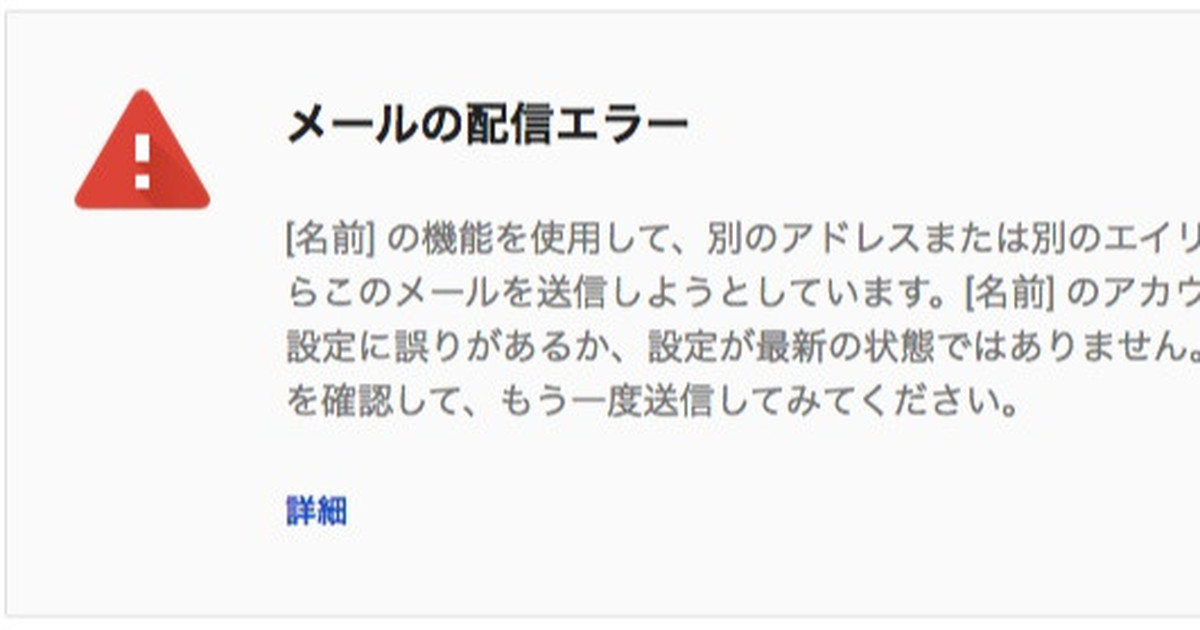
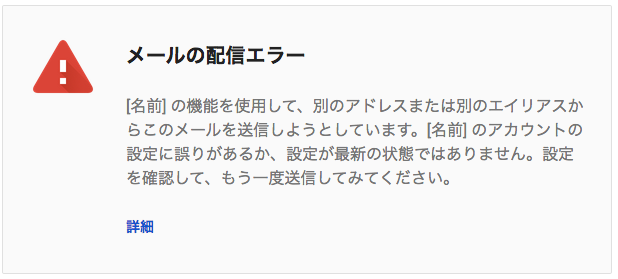
ほとんど使わないので、気にしていなかったのだけど、どうやらGmailのルールが厳しくなって、Gmailからjagovisor.comドメインの送信元アドレスでの送信ができなくなったようだ。送信するとエラーになる。
G Suite アップデート ブログ: デフォルトの TLS およびその他の新機能を使って Gmail のメール セキュリティを強化する
https://gsuiteupdates-ja.googleblog.com/2020/04/tls-gmail.html
『新しいメールルートで TLS がデフォルトで有効になることに伴い、証明書検証の要件もすべてデフォルトで有効になります。これにより受信者ホストは、信頼できる認証局(CA)によって署名された、正しいホストに対して発行される証明書を持つことになります。』
めんどくさい変更をしてくれるもんだ。
以前の設定では、smtp.jagovisor.comをサーバーに指定して465で中継しているだけだった。メールを一応やりとりして、認証行為はあったのだけど、それだけで完結していた。
最近は、SMTP認証を使って、ポート587で通信するようようになっていたようだけど、変更はしていなかった。それが強制されることになって、さらにサーバー側の証明書のドメインとメール送信に使うSMTP認証のドメインが一致しないとエラーになるようになったということだ。
レンタルサーバーでは、メールサーバーは共用のものを使うことになるので、メールサーバーの証明書もそれを使うことになる。つまり、そもそもバーチャルドメインで使っている場合は一致しないわけだ。
一応、jagovisor.comのメール設定の証明書を確認してみる。ちょっと長いけど、そのままコピペする。
$ openssl s_client -connect jagovisor.com:587 -starttls smtp
CONNECTED(00000005)
depth=2 C = US, ST = New Jersey, L = Jersey City, O = The USERTRUST Network, CN = USERTrust RSA Certification Authority
verify error:num=20:unable to get local issuer certificate
verify return:0
---
Certificate chain
0 s:/OU=Domain Control Validated/CN=*.sakura.ne.jp
i:/C=JP/ST=Tokyo/L=Chiyoda-ku/O=Gehirn Inc./CN=Gehirn Managed Certification Authority - RSA DV
1 s:/C=JP/ST=Tokyo/L=Chiyoda-ku/O=Gehirn Inc./CN=Gehirn Managed Certification Authority - RSA DV
i:/C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
2 s:/C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
i:/C=SE/O=AddTrust AB/OU=AddTrust External TTP Network/CN=AddTrust External CA Root
---
Server certificate
-----BEGIN CERTIFICATE-----
MIIJqzCCCJOgAwIBAgIQVIhihZkFDxismyB1t2pm+jANBgkqhkiG9w0BAQsFADCB
gjELMAkGA1UEBhMCSlAxDjAMBgNVBAgTBVRva3lvMRMwEQYDVQQHEwpDaGl5b2Rh
LWt1MRQwEgYDVQQKEwtHZWhpcm4gSW5jLjE4MDYGA1UEAxMvR2VoaXJuIE1hbmFn
ZWQgQ2VydGlmaWNhdGlvbiBBdXRob3JpdHkgLSBSU0EgRFYwHhcNMTgwNjI4MDAw
MDAwWhcNMjAwNjI3MjM1OTU5WjA8MSEwHwYDVQQLExhEb21haW4gQ29udHJvbCBW
YWxpZGF0ZWQxFzAVBgNVBAMMDiouc2FrdXJhLm5lLmpwMIIBIjANBgkqhkiG9w0B
AQEFAAOCAQ8AMIIBCgKCAQEA5Q7v6Ba4yS7NGTG535yVZBR82oO6XZXzi/PJV4hh
qivpVtMGWvEHwS9qQaK+jq70bwjvoSgb6Or6MOax8lgS1h9kVG6/kc+OBkZ0nUr+
3RBaHlci6ixU9wFtuWZaFe7/gUv23vjb70LDbhwOqktISJyWqchfnmeQcbcpuaXh
5P5sUAiyprYMbqjiM6+RhRKS5BA4GxGwYWdFMKTyx8wrvYPbjLWUtsdYnyw+rutn
BoKgM5OSuh7vnRJ9BZUzb2csRIajHdvxmfsRpNt0PuxvUEQtke/a/fwsipF/XHls
FhTtMzk+qsbLiEZYaYmeXNoQeU9XlDwBHxalpwtTcyYTsQIDAQABo4IGYDCCBlww
HwYDVR0jBBgwFoAUEuZqJYZx7cyOaQxZGcAHvByorUswHQYDVR0OBBYEFGqEaygH
q4zhSo5jT6fgrtrit50CMA4GA1UdDwEB/wQEAwIFoDAMBgNVHRMBAf8EAjAAMB0G
A1UdJQQWMBQGCCsGAQUFBwMBBggrBgEFBQcDAjBLBgNVHSAERDBCMDYGCysGAQQB
sjEBAgI8MCcwJQYIKwYBBQUHAgEWGWh0dHBzOi8vY3BzLnVzZXJ0cnVzdC5jb20w
CAYGZ4EMAQIBMFYGA1UdHwRPME0wS6BJoEeGRWh0dHA6Ly9jcmwudXNlcnRydXN0
LmNvbS9HZWhpcm5NYW5hZ2VkQ2VydGlmaWNhdGlvbkF1dGhvcml0eVJTQURWLmNy
bDCBiAYIKwYBBQUHAQEEfDB6MFEGCCsGAQUFBzAChkVodHRwOi8vY3J0LnVzZXJ0
cnVzdC5jb20vR2VoaXJuTWFuYWdlZENlcnRpZmljYXRpb25BdXRob3JpdHlSU0FE
Vi5jcnQwJQYIKwYBBQUHMAGGGWh0dHA6Ly9vY3NwLnVzZXJ0cnVzdC5jb20wggMq
BgNVHREEggMhMIIDHYIOKi5zYWt1cmEubmUuanCCCiouMTgwci5jb22CCCouMi1k
LmpwggoqLmFjaG9vLmpwgg0qLmFtYXJldHRvLmpwggkqLmJvbmEuanCCCSouY2hl
dy5qcIIJKi5jcmFwLmpwgg0qLmRheW5pZ2h0LmpwggoqLmRla284LmpwggsqLmRv
amluLmNvbYIIKi5lZWsuanCCCSouZmxvcC5qcIIJKi5mcm9tLnR2gg0qLmZ1YnVr
aS5pbmZvgg0qLmdva3Vqb3UuYml6ggoqLmdyYXRzLmpwggkqLmdycnIuanCCDSou
aGFsZm1vb24uanCCDSouaXZvcnkubmUuanCCCSouamVlei5qcIIJKi5qcG4ub3Jn
ggsqLmtpcmFyYS5zdIILKi5rb2thZ2UuY2OCECoubWFpbC1ib3gubmUuanCCCyou
bWF0cml4LmpwggsqLm1pbW96YS5qcIINKi5taW50cy5uZS5qcIIPKi5tb2t1cmVu
Lm5lLmpwggkqLm5hem8uY2OCDioubmV0Z2FtZXJzLmpwggkqLm5vb2IuanCCCyou
bnlhbnRhLmpwggkqLm8wbzAuanCCDCoub3BhbC5uZS5qcIIJKi5yYXNoLmpwggoq
LnJhem9yLmpwgggqLnJkeS5qcIIIKi5yZ3IuanCCCSoucm9qby5qcIIKKi5yb3Nz
YS5jY4IKKi5ydWxlei5qcIIJKi5ydXNrLnRvgg0qLnNhaWt5b3UuYml6ggsqLnNh
a3VyYS50doIPKi5zYWt1cmF0YW4uY29tgg8qLnNha3VyYXdlYi5jb22CCyouc2Fs
b29uLmpwggkqLnNpbGsudG+CCCouc2tyLmpwggoqLnNwYXduLmpwgg0qLnNxdWFy
ZXMubmV0gg4qLnN1bW9tby5uZS5qcIIJKi50YW5rLmpwggoqLnRoeW1lLmpwgg0q
LnRvcGF6Lm5lLmpwggoqLnVoLW9oLmpwggkqLnVuZG8uanCCDSoud2Vic296YWku
anCCCSoud2hvYS5qcIIIKi54MC5jb22CByoueDAudG+CCCoueGlpLmpwMIIBfQYK
KwYBBAHWeQIEAgSCAW0EggFpAWcAdgDuS723dc5guuFCaR+r4Z5mow9+X7By2IMA
xHuJeqj9ywAAAWREex2WAAAEAwBHMEUCIHEbhtYPC2HmaSI+VKvoho0aKZb7dv9e
uQAFx620tfL1AiEAk3+PvH35stHXo9jhEjLyotlUV/5Bfzsv3uBZQQjyPtQAdgBe
p3P531bA57U2SH3QSeAyepGaDIShEhKEGHWWgXFFWAAAAWREex3aAAAEAwBHMEUC
IEsUHzvzvEXOJRlghqlcIJR9BKkKYNiAxrGKB6ADqLGfAiEA8nzKg99hFTzImtpG
5jJ1pJIrPu7lm3+099GIWTAepu8AdQBVgdTCFpA2AUrqC5tXPFPwwOQ4eHAlCBcv
o6odBxPTDAAAAWREex26AAAEAwBGMEQCIAa/nHlcXPjyQhcnnkddqzH9+KMdSGgx
d2KF7r/Kwi+nAiBFTggil1fhKxm0hYWptOQJjzF1MX1p3ncv/A1idBqg3TANBgkq
hkiG9w0BAQsFAAOCAQEALKhm1hC3mkllUw3C4lv1igtYRLTmEx1XoCYAGrJK5Aap
QMwTakzmRl+U41XoQcamk0pAGFaewwplae2kqsMe/tRSuQmrPM08TyVfJGS1nB4m
Zow3fYajj4zwu84TQhbQxIweGT7BEMlfowxNS92vtoAcSOP8JGjQc9KTOIlSBh3e
CZLgwz8n+p3q9GaLrOsoqM2KzIXjPNHfxnEVqnadLl1FCgcIxO/dTQTXZ7EfBDXR
mlQjTkNT1AQfMMga98nW7EMnUk8QuKpEWQKVAFkqhkIJtbYsph5NkCN18lY4gGJB
28tMCgf8kEjX2H/aS8p/lLftS3UKeapBSFQR/TRSyQ==
-----END CERTIFICATE-----
subject=/OU=Domain Control Validated/CN=*.sakura.ne.jp
issuer=/C=JP/ST=Tokyo/L=Chiyoda-ku/O=Gehirn Inc./CN=Gehirn Managed Certification Authority - RSA DV
---
Acceptable client certificate CA names
/C=JP/ST=Tokyo/L=Chiyoda-ku/O=Gehirn Inc./CN=Gehirn Managed Certification Authority - RSA DV
/C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
---
SSL handshake has read 7247 bytes and written 683 bytes
---
New, TLSv1/SSLv3, Cipher is DHE-RSA-AES256-GCM-SHA384
Server public key is 2048 bit
Secure Renegotiation IS supported
Compression: NONE
Expansion: NONE
No ALPN negotiated
SSL-Session:
Protocol : TLSv1.2
Cipher : DHE-RSA-AES256-GCM-SHA384
Session-ID: 7228DE42D5DA5946F3AECAE2DF3E52E8D3C2E5359AA4C5579F4F16BAF4CDF74B
Session-ID-ctx:
Master-Key: 7799889412668A7BD86E1BEAA506353D8AE5AA92965C519950F541DF2573E2380AA58037395B3DC2E7D01831AF9B8280
TLS session ticket lifetime hint: 1 (seconds)
TLS session ticket:
0000 - 6a 4c b3 a4 b9 fe 92 0b-8d 37 6d fb 19 4e 88 84 jL.......7m..N..
0010 - d8 b9 95 c8 49 28 77 6a-dc ff c6 b5 a1 52 21 88 ....I(wj.....R!.
0020 - 98 89 c4 32 eb 40 d5 7d-4b e0 48 19 91 f8 e7 0c ...2.@.}K.H.....
0030 - 29 fa 92 31 aa 0d 74 e1-9e c8 52 f7 61 a7 ac 3c )..1..t...R.a..<
0040 - 6c db ce 07 9a 0a 2d f8-bf 30 e2 b6 68 6d e9 ca l.....-..0..hm..
0050 - 56 c2 27 a9 44 a0 c8 53-ea 84 99 a8 a8 4a 92 df V.'.D..S.....J..
0060 - 48 06 a4 61 73 ff 17 1e-23 1e 61 a7 93 79 41 68 H..as...#.a..yAh
0070 - 32 3b b4 c4 e8 82 aa c4-d3 82 6c c2 63 fd b9 9c 2;........l.c...
0080 - 3d aa 67 3e 35 98 2a 02-b9 db cb f8 e9 18 76 0b =.g>5.*.......v.
0090 - 3d 4c 45 0f d4 1d c4 93-22 36 b8 31 e9 d5 8d 88 =LE....."6.1....
Start Time: 1587043608
Timeout : 300 (sec)
Verify return code: 0 (ok)
---
250 HELP
^C
「0 s:/OU=Domain Control Validated/CN=*.sakura.ne.jp」ということで、jagovisor.comとはそもそも異なるドメインの証明書を使っているのがわかる。
対処方法については、さくらからアナウンスされていた。
https://twitter.com/sakura_ope/status/1249609831863877633
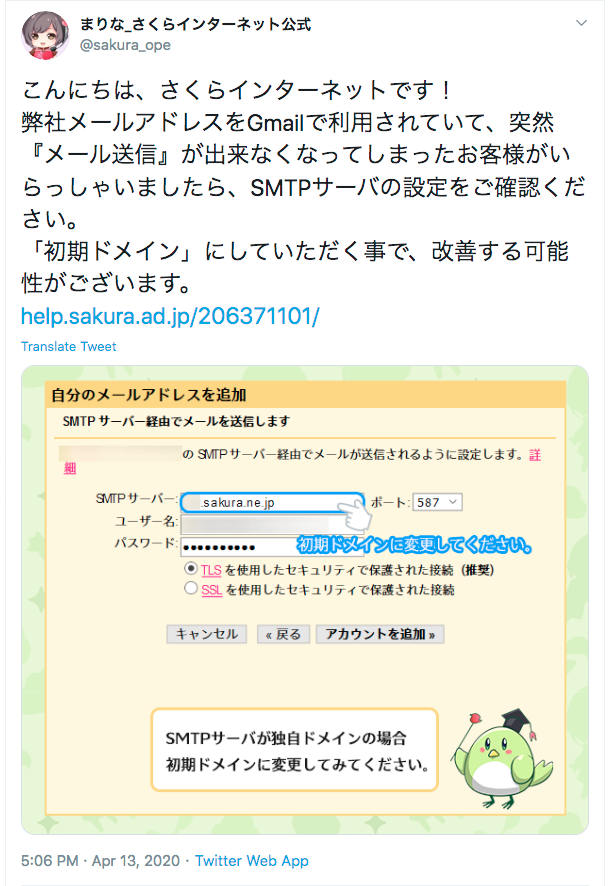
いつもながら、さくらのマニュアルはわかりにくい。「初期ドメイン」という用語が悪いよね。
Gmail(ウェブブラウザ)を利用する – さくらのサポート情報
https://help.sakura.ad.jp/206371101/
つまりは、こういう設定にしたらいい。
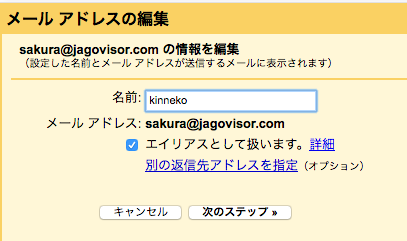
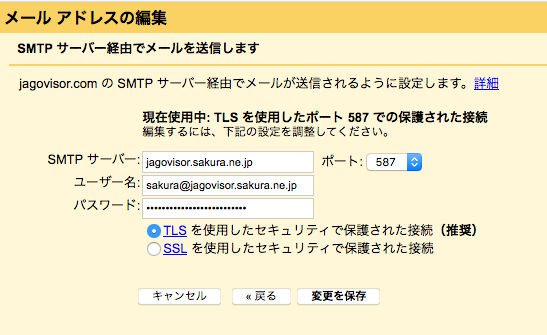
「変更を保存」ボタンを押すと、問題がなければ設定画面に戻る。何かエラーがあれば、SSLの選択肢の行の下に表示される。
アカウントとインポートの設定が以下のようになっていれば、うまく行っている。
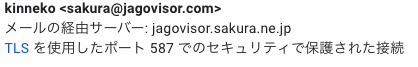
念の為に、今回設定したgmailアドレスでもsakura@jagovisorでもないアドレスから、sakura@jagovisorにメールを送ってみる。これは転送されてGmailに届く。そのメールに送信元はsakura@jagovisorで返信する。元の送信アドレスでメールを受け取れていれば成功だ。
わたしは、POPで直接jagovisorドメインのメールをGmailに取り込むことはしていない。疎結合のが安定していて好きだから。
バーチャルドメインでレンタルサーバーを使っている人は、インターフェイスはGmailにまかせて、メールサーバーはバーチャルドメインに置いてあるという人が多いのだそうだ。そういう人は、今回のような問題はすごく困ることになる。さくらでは対処ができたけれど、GMOを使っている人はこういう回避方法は使えないようだ。商売で使っている人は、ドメインやメールサーバーの移転をする必要が出てくるだろう。その間、メールは送信できなくなってしまう。たいへんなことだ。
だいぶ以前は、Gmailでは両方のアドレスで双方向に確認さえできていれば、GmailのSMTPサーバーがメールを配送していたようだが、それは完全に許されなくなったようだ。
世の中、だんだん複雑になってゆくね。
オリジナル投稿:
Gmailから他のドメインを宛先にしてメール送信がうまくいかなくなった|kinneko|pixivFANBOX
https://kinneko.fanbox.cc/posts/969849